IT-Security Assessment
Wie sicher ist Ihr Unternehmen wirklich?
Technische Risiken erkennen, Compliance-Lücken schließen und Entscheidungen fundiert treffen mit dem IT-Security Assessment von WBS.
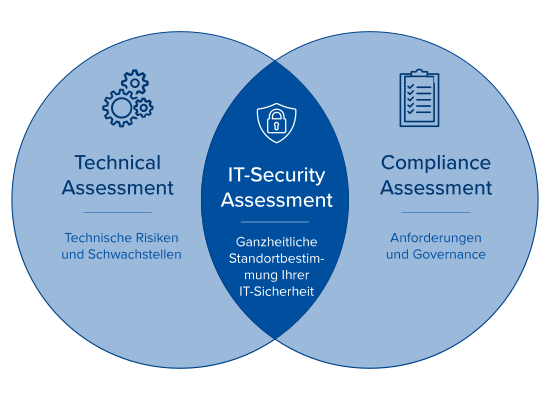
Zwei Perspektiven. Ein vollständiges Bild Ihrer IT-Sicherheit.
Beide Assessments können einzeln durchgeführt oder für eine ganzheitliche Bewertung kombiniert werden. So erhalten Sie Transparenz über Ihre Sicherheitslage, klare Prioritäten und konkrete Handlungsempfehlungen für die nächsten Schritte.
Sicherheit beginnt mit Klarheit.
Wer seine IT‑Risiken kennt, kann gezielt handeln, bevor Schwachstellen zu Ausfällen, Datenverlust oder wirtschaftlichem Schaden führen.
Wo möchten Sie ansetzen?
Technical Assessment:
Technische Risiken sichtbar machen
Gewachsene IT-Landschaften, hybride Infrastrukturen, Cloud-Dienste und komplexe Identitätsstrukturen erhöhen die Angriffsfläche. Das Technical Assessment zeigt Ihnen genau auf, wo relevante technische Risiken bestehen und was zuerst verbessert werden sollte.
Sie erhalten:
- Transparenz über technische Angriffsflächen
- Bewertung relevanter Schwachstellen
- Betrachtung von Identitäts- und Berechtigungsrisiken
- Bewertung ausgewählter Schutzmaßnahmen
- priorisierte Handlungsempfehlungen
- belastbare Grundlage für weitere Security-Maßnahmen
Compliance Assessment:
Anforderungen in konkrete Maßnahmen übersetzen
Regulatorische und normative Anforderungen müssen nicht nur umgesetzt, sondern auch nachvollziehbar dokumentiert und nachgewiesen werden. Das Compliance Assessment zeigt, wo Ihre Organisation steht, welche Lücken relevant sind und wo Handlungsbedarf besteht.
Sie erhalten:
- strukturierte Standortbestimmung
- nachvollziehbare Reifegradanalyse
- Transparenz über Lücken und Nachweisdefizite
- priorisierten Maßnahmenkatalog
- Grundlage für Management- und Budgetentscheidungen
- Basis für weiterführende Umsetzungsprojekte
Mögliche Fokussierungen: NIS-2 | ISO 27001 | BSI 200-4 | IT-Grundschutz | IT-Grundschutz++
Welches Assessment passt zu Ihrer Situation?
Sie möchten wissen, ...
- wo Angriffsflächen bestehen.
- welche Schwachstellen Priorität haben.
- wie wirksam Ihre Schutzmaßnahmen sind.
- wo technische Risiken entstehen.
- welche Maßnahmen zuerst umgesetzt werden sollten.
→ Technical Assessment
Sie möchten wissen, ...
- wie Sie bei NIS-2 aufgestellt sind.
- ob ISO 27001-Anforderungen erfüllt werden.
- wo organisatorische Sicherheitslücken bestehen.
- welche Nachweise fehlen.
- wo Handlungsbedarf besteht.
→ Compliance Assessment
Sie möchten wissen, ...
- wo Sie insgesamt stehen.
- welche Risiken wirklich relevant sind.
- welche Investitionen sinnvoll sind.
- welche Maßnahmen den größten Nutzen bringen.
- wie Ihre Security-Roadmap aussehen sollte.
→ IT-Security Assessment
Der Weg zum Ergebnis
01
Scope und Fokus
Untersuchungsrahmen und Fokussierung definieren
02
Assessment
Technische bzw. organisatorische Situation gemeinsam analysieren
03
Bewertung und Priorisierung
Risiken, Lücken und Ursachen einordnen
04
Roadmap
Maßnahmen und nächste Schritte ableiten
⇒ Sie erhalten keine reine Befundsammlung, sondern eine belastbare Entscheidungsgrundlage.
Technische Risiken. Organisatorische Anforderungen. Ein Gesamtbild.
Was Sie am Ende in der Hand haben
Technical Assessment
-
Technische Schwachstellenanalyse
-
Bewertung von Angriffsflächen
-
Risikoeinstufung kritischer Systeme
-
Priorisierte technische Maßnahmen
-
Empfehlungen zur Risikoreduzierung
Wissen, wo Sie wirklich angreifbar sind.
Compliance Assessment
-
Anforderungsanalyse (z. B. NIS-2, ISO 27001, BSI)
-
Gap- und Reifegradbewertung
-
Bewertung von Prozessen und Nachweisen
-
Identifizierte Handlungsfelder
-
Maßnahmenplan zur Compliance-Verbesserung
Wissen, wo Anforderungen noch nicht belastbar erfüllt sind.
IT-Security Assessment
-
Ganzheitliches Lagebild Ihrer Informationssicherheit
-
Konsolidierte Risikoübersicht
-
Bewertung technischer und organisatorischer Risiken
-
Managementgerechte Priorisierung
-
Strategische Security-Roadmap
FAQ - Häufige Fragen zum IT-Security Assessment
Ja. Beide Assessments sind eigenständig buchbar. Für eine ganzheitliche Bewertung können beide zum IT Security Assessment kombiniert werden.
Das IT-Security Assessment eignet sich für Unternehmen, die ihre technische und organisatorische Sicherheitslage fundiert bewerten möchten. Typische Anlässe sind gewachsene IT-Landschaften, regulatorische Anforderungen wie NIS-2 oder ISO 27001, anstehende Investitionsentscheidungen sowie Audit- und Kundenvorgaben oder dem Bedarf nach einer belastbaren Standortbestimmung.
Der Untersuchungsrahmen wird gemeinsam definiert. Ziele, Systeme, Prozesse, Standorte, Anforderungen und Abgrenzungen werden zu Beginn gemeinsam abgegrenzt.
Abhängig davon können beispielsweise Netzwerke, Infrastruktur, Cloud-Umgebungen, Endpoints, externe Dienste, Identitätsumgebungen, Prozesse, Standorte oder OT-nahe Bereiche in die Bewertung einbezogen werden.
- Bekannte technische Schwachstellen automatisiert identifizieren → Schwachstellenscan
- Die tatsächliche Ausnutzbarkeit von Sicherheitslücken prüfen → Penetrationstest
- Risiken ganzheitlich bewerten und Maßnahmen priorisieren → IT-Security Assessment
Ein Schwachstellenscan zeigt, welche Schwachstellen vorhanden sind. Ein Penetrationstest zeigt, welche davon tatsächlich ausnutzbar sind. Ein IT Security Assessment bewertet, welche Risiken für Ihr Unternehmen relevant sind und welche Maßnahmen den größten Sicherheitsgewinn erzielen.
Nein. Das Compliance Assessment ist eine unabhängige Standortbestimmung. Es zeigt Handlungsbedarf und Prioritäten auf, ersetzt jedoch weder eine Zertifizierung noch eine Rechtsberatung oder formale Auditbestätigung.
Als Ergebnis erhalten Unternehmen: Reifegrad- und Gap-Bewertung, priorisierte Handlungsfelder, Quick Wins, Ergebnisbericht und Abschlusspräsentation. Optional kann eine Roadmap entwickelt werden.
- Regulatorische Anforderungen wie NIS-2, ISO 27001, BSI 200-4 oder IT-Grundschutz bewerten.
- Gewachsene IT-Landschaften und ihre technischen sowie organisatorischen Abhängigkeiten besser verstehen.
- Investitionsentscheidungen auf Basis tatsächlicher Risiken und Prioritäten treffen.
- Audit-, Zertifizierungs- oder Kundenanforderungen vorbereiten und die Nachweisfähigkeit verbessern.
- Migrationen, Modernisierungen oder neue Standorte sicher begleiten.
- Ein Security-Programm oder eine Security-Roadmap aufbauen und technische sowie organisatorische Maßnahmen sinnvoll verzahnen.
Je nach Fragestellung empfiehlt sich ein Technical Assessment, ein Compliance Assessment oder die kombinierte Betrachtung im IT-Security Assessment.
WBS verbindet technische Security-Expertise mit regulatorischem und organisatorischem Know-how. Statt isolierter Einzelbewertungen erhalten Sie auf Wunsch eine ganzheitliche Betrachtung Ihrer Sicherheitslage. Die Ergebnisse werden für IT, Informationssicherheit und Management verständlich aufbereitet und in konkrete Handlungsempfehlungen sowie eine umsetzbare Roadmap überführt.
Sie wissen nicht, welches Assessment für Ihre Situation das richtige ist?
Gemeinsam definieren wir den passenden Untersuchungsrahmen und entscheiden, ob eine technische, regulatorisch-organisatorische oder kombinierte Betrachtung den größten Mehrwert bietet.