Cybersecurity Consulting
Cybersecurity stärken. Compliance verankern.
Steigende Anforderungen, wachsende Risiken und immer komplexere IT-Landschaften stellen Unternehmen vor die Herausforderung, Cybersecurity wirksam und nachhaltig zu steuern. Wir unterstützen Sie dabei, die richtigen organisatorischen, prozessualen und technischen Maßnahmen umzusetzen.
Typische Ausgangssituationen
Die Ausgangssituationen sind unterschiedlich, die Herausforderungen ähneln sich oft. Ob regulatorische Anforderungen, bevorstehende Audits oder der Wunsch nach mehr Transparenz über Risiken und Verantwortlichkeiten: Viele Unternehmen beschäftigen ähnliche Themen.
- Sie möchten wissen, welche Anforderungen aus NIS2, ISO 27001 oder anderen regulatorischen Vorgaben für Ihr Unternehmen relevant sind.
- Ein Audit oder eine Zertifizierung steht bevor und Sie benötigen eine belastbare Standortbestimmung.
- Sicherheitsmaßnahmen sind vorhanden, dennoch fehlt ein klarer Überblick über Risiken, Verantwortlichkeiten und Prioritäten.
- Es ist nicht eindeutig definiert, wer welche Sicherheitsaufgaben verantwortet und wie im Ernstfall gehandelt wird.
- Notfall- und Incident-Response-Prozesse wurden noch nie realitätsnah getestet.
- Sicherheitsanforderungen steigen schneller, als interne Ressourcen aufgebaut werden können.
Sicherheit ganzheitlich denken
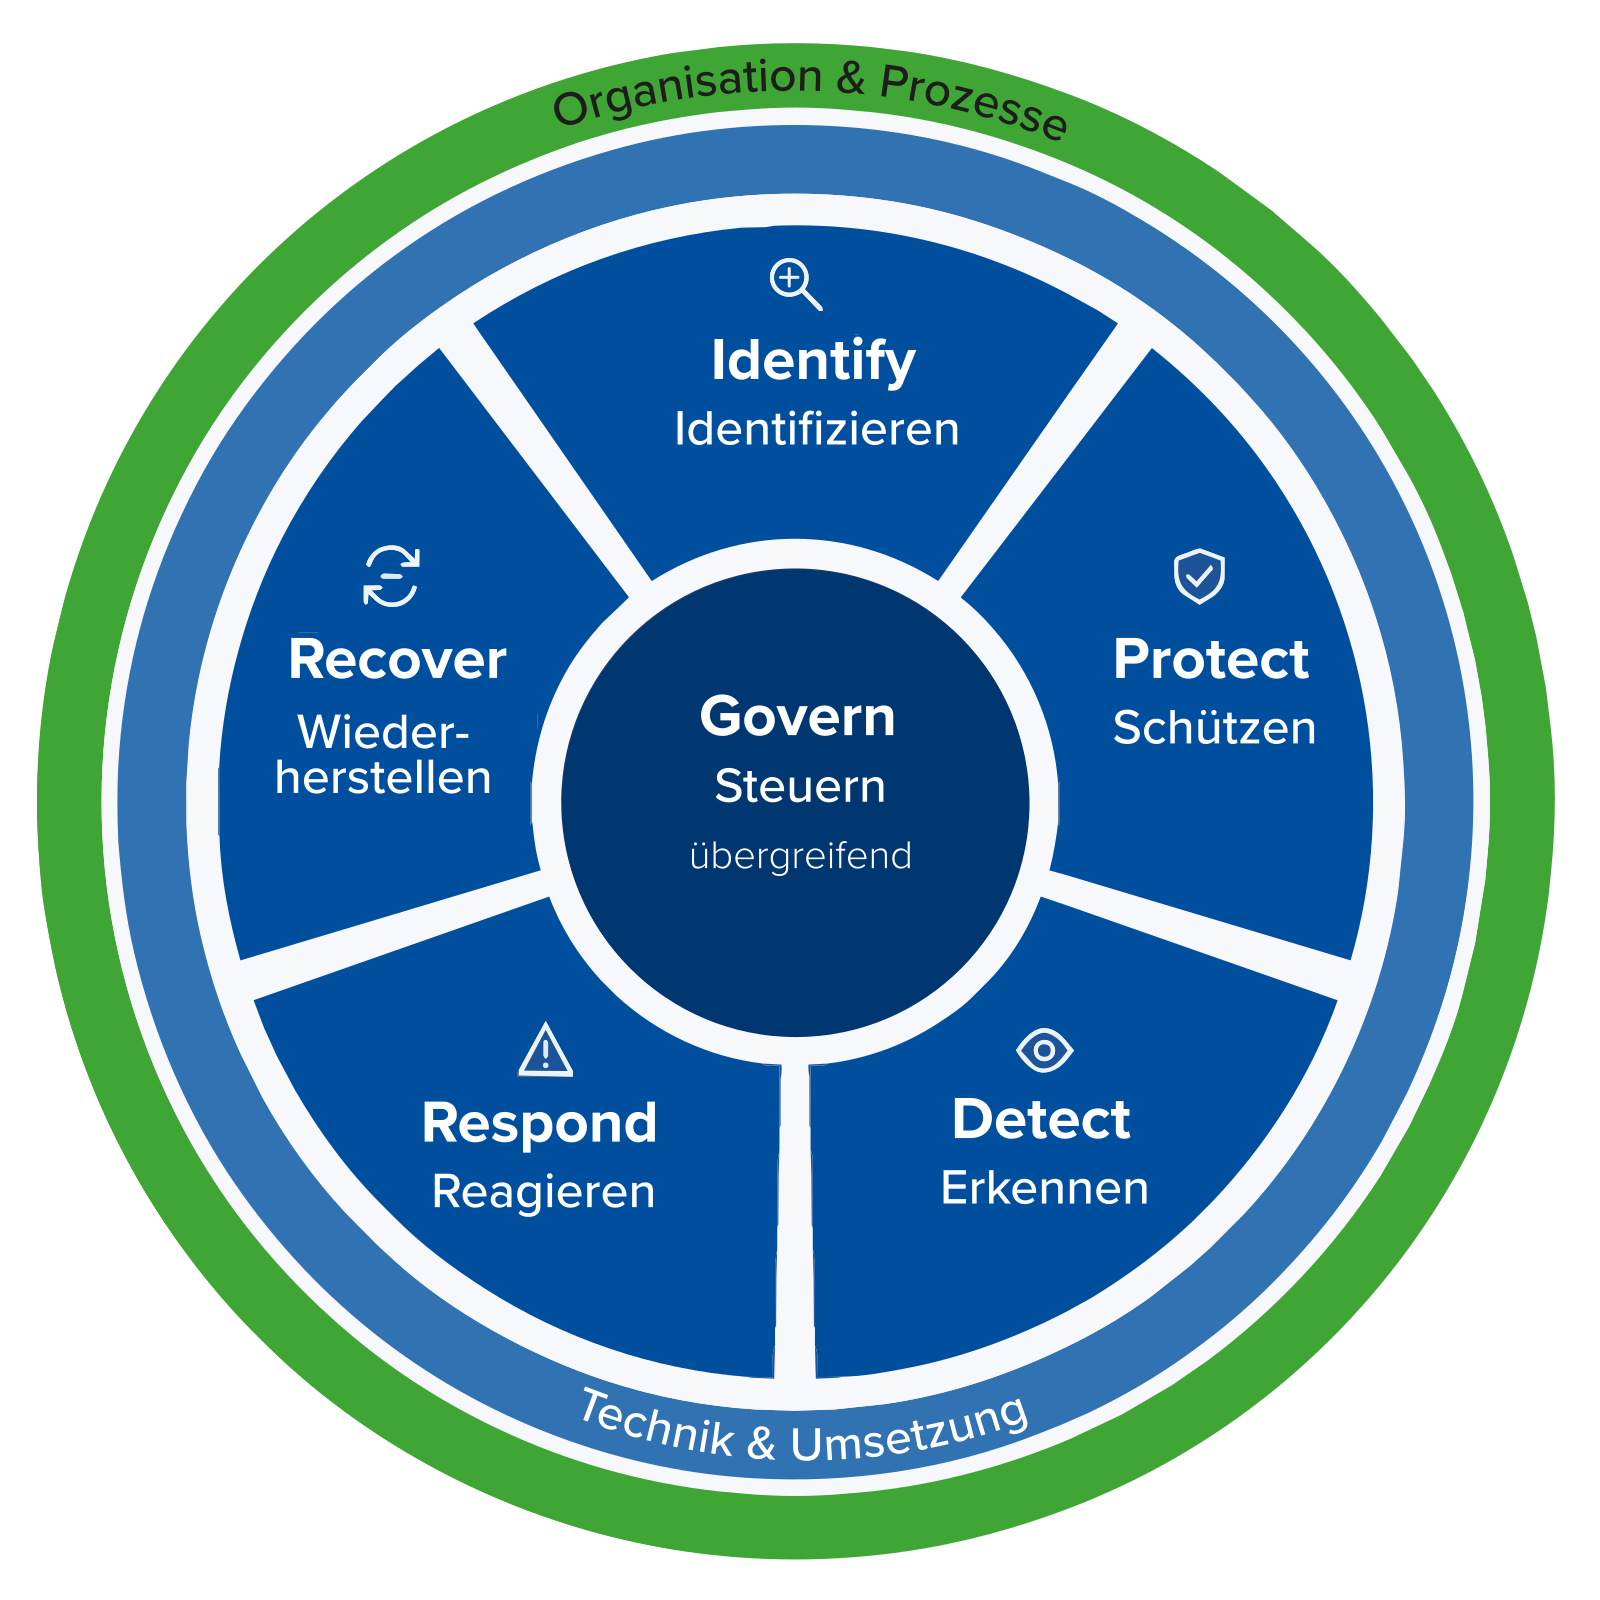
Organisation, Prozesse und Technik entlang des NIST CSF 2.0
Sicherheit verbindlich steuern.
Govern verbindet Cybersecurity mit den Zielen Ihrer Organisation. Wir helfen Ihnen, Strategie, Verantwortlichkeiten und Risikoprioritäten festzulegen und die Wirksamkeit Ihres Sicherheitsmanagements zu überprüfen.
Organisation & Prozesse:
- Sicherheitsstrategie, ISMS und Verantwortlichkeiten entwickeln
- Richtlinien, Kontrollrahmen und Risikoprioritäten verankern
Technik & Umsetzung:
- Sicherheitsarchitektur und technische Standards abstimmen
- Wirksamkeitsnachweise und aussagekräftiges Reporting etablieren
Im Zusammenspiel:
Govern gibt den Rahmen für alle weiteren Funktionen vor. Erkenntnisse aus Analysen, Vorfällen und Übungen fließen in Entscheidungen und Verbesserungen zurück.
Die Sicherheitslage verstehen.
Welche Werte müssen geschützt werden? Wo liegen Risiken und Abhängigkeiten? Wir schaffen eine nachvollziehbare Grundlage für Ihre Entscheidungen und bewerten, welche Anforderungen und Maßnahmen für Ihre Organisation relevant sind.
Organisation & Prozesse:
- Schutzbedarf und Risiken bewerten, Verantwortliche zuordnen
- Reifegrad, Compliance-Lücken und Handlungsfelder bestimmen
Technik & Umsetzung:
- Assets erfassen und Schwachstellen prüfen
- Technische Sicherheitslage und Abhängigkeiten bewerten
Im Zusammenspiel
Die Ergebnisse liefern die Grundlage für Schutzmaßnahmen und Überwachung. Governance priorisiert die Risiken, die Wiederanlaufplanung berücksichtigt kritische Abhängigkeiten.
Angemessenen Schutz umsetzen.
Wir übersetzen priorisierte Risiken in organisatorische und technische Schutzmaßnahmen. Klare Regeln, befähigte Mitarbeiter und passende Sicherheitslösungen reduzieren die Angriffsfläche Ihrer Organisation.
Organisation & Prozesse:
- Sicherheitsrichtlinien, Rollen und Berechtigungsprozesse entwickeln
- Awareness und Schulungen in der Organisation verankern
Technik & Umsetzung
- Netzwerke und Endgeräte absichern und Systeme härten
- Zugriffsschutz und Schutz vor Datenabfluss (DLP) umsetzen
Im Zusammenspiel:
Protect setzt die aus Identify abgeleiteten Prioritäten um. Detect überprüft sicherheitsrelevante Ereignisse. Erfahrungen aus Vorfällen helfen, den Schutz weiterzuentwickeln.
Auffälligkeiten früh erkennen.
Wir verbinden technische Überwachung mit eindeutigen Melde- und Bewertungswegen. So können sicherheitsrelevante Ereignisse eingeordnet werden und die richtigen Personen rechtzeitig handeln.
Organisation & Prozesse:
- Überwachungsziele, Meldewege und Bewertungskriterien festlegen
- Eskalation und Übergabe an die Vorfallbearbeitung organisieren
Technik & Umsetzung:
- Security Operations Center (SOC) und SIEM zur Ereignisanalyse integrieren
- Erkennung auf Endgeräten (EDR) und passende Erkennungsregeln entwickeln
Im Zusammenspiel:
Detect macht aus technischen Signalen bewertbare Informationen. Vereinbarte Schwellen und Zuständigkeiten verbinden die Erkennung mit einer koordinierten Reaktion in Respond.
Im Vorfall geordnet handeln.
Wir bereiten Ihre Organisation darauf vor, Sicherheitsvorfälle strukturiert zu bearbeiten. Definierte Rollen, Playbooks und abgestimmte technische Maßnahmen unterstützen die Analyse, Eindämmung und Kommunikation.
Organisation & Prozesse:
- Incident-Response-Prozesse und konkrete Playbooks entwickeln
- Krisenkommunikation und Zusammenarbeit in Tabletop-Übungen trainieren
Technik & Umsetzung:
- Vorfälle analysieren und betroffene Systeme gezielt eindämmen
- Geeignete Reaktionen mit SOAR orchestrieren und automatisieren
Im Zusammenspiel:
Respond übernimmt die bewerteten Ereignisse aus Detect. Die Vorfallbearbeitung stimmt sich mit Recover ab. Lessons Learned verbessern Schutz, Prozesse und Governance.
Den Betrieb wiederherstellen.
Wir verbinden organisatorische Wiederanlaufplanung mit technischen Wiederherstellungsmaßnahmen. Kritische Prozesse, Zuständigkeiten und Kommunikationswege werden mit Backup und Recovery abgestimmt und in Übungen überprüft.
Organisation & Prozesse:
- BCM, Notfall- und Wiederanlaufpläne entwickeln
- Übungen, Wiederherstellungskommunikation und Lessons Learned begleiten
Technik & Umsetzung
- Backup- und Wiederherstellungskonzepte implementieren
- Technischen Wiederanlauf und Wiederherstellbarkeit testen
Im Zusammenspiel:
Recover arbeitet mit der Vorfallreaktion zusammen und nutzt die in Identify ermittelten kritischen Prozesse. Erfahrungen aus dem Wiederanlauf fließen in Risikobewertung und Governance zurück.
Der WBS-Ansatz: Weniger Schnittstellen. Mehr Wirkung.
Ein Partner für Organisation, Prozesse & Technik
Wir verbinden strategische Beratung mit technischer Umsetzung. Dabei betrachten wir Cybersecurity nicht isoliert, sondern als Zusammenspiel von Organisation, Prozessen und Technik. So erhalten Sie von der Analyse über die Konzeption bis zur Implementierung und Weiterentwicklung alle Leistungen aus einer Hand.
Unser Anspruch, Ihr Mehrwert:
- Weniger Abstimmung zwischen Beratung und Umsetzung
- Konsistente Entscheidungen über Organisation und Technik hinweg
- Sicherheitsmaßnahmen, die sich auch im Betrieb bewähren
- Langfristige Begleitung statt punktueller Einzelprojekte
Unser Beratungsweg: Cybersecurity nach Bedarf statt Schema F
Jede Organisation steht an einem anderen Punkt. Deshalb bieten wir keine standardisierten Beratungspakete, sondern begleiten Sie dort, wo aktuell der größte Handlungsbedarf besteht. Dabei orientieren wir unsere Beratungsleistungen am NIST Cybersecurity Framework 2.0. Es schafft eine gemeinsame Sprache für Organisation, Prozesse und technische Maßnahmen und dient als strukturierter Rahmen für Analyse, Priorisierung und Umsetzung.
Anforderungsworkshop
Ausgangslage und Anforderungen klären.
Ziele und Leistungsumfang abstimmen.
1
Bewertung & Analyse
Anforderungen bewerten.
Risiken und Abhängigkeiten klären.
2
Design & Implementierung
Konzepte und Prozesse entwickeln.
Maßnahmen gemeinsam umsetzen.
3
Kontinuierliche Betreuung
Wirksamkeit überprüfen.
Verbesserungen begleiten.
Sie steigen dort ein, wo Sie stehen
Sie müssen nicht bei null anfangen. Wir unterstützen dort, wo aktuell der größte Handlungsbedarf besteht.
Im Erstgespräch besprechen wir die passende Vorgehensweise und die nächsten sinnvollen Schritte.
FAQ - Häufige Fragen zur Cybersecurity- und IT-Compliance-Beratung
Die Beratung richtet sich insbesondere an:
- Unternehmen, die ihre NIS2-Betroffenheit prüfen möchten
- Organisationen vor einer ISO-27001-Zertifizierung oder Rezertifizierung
- Betreiber kritischer oder besonders schützenswerter Prozesse
- Unternehmen mit wachsenden Compliance-Anforderungen
- Organisationen, denen interne Security- oder Governance-Ressourcen fehlen
Typische Ansprechpartner sind Geschäftsführung, IT-Leitung, Informationssicherheitsbeauftragte, Compliance- und Risikoverantwortliche.
Eine NIS2-Beratung unterstützt Unternehmen dabei, ihre regulatorische Betroffenheit zu bewerten, bestehende Sicherheitsmaßnahmen zu prüfen und notwendige organisatorische sowie technische Maßnahmen abzuleiten.
Dazu gehören häufig:
- Betroffenheitsanalyse
- Gap-Analyse
- Bewertung bestehender Sicherheitsstrukturen
- Governance- und Rollenmodelle
- Maßnahmenplanung und Priorisierung
Ihr Nutzen: Sie erhalten Transparenz über Ihren Handlungsbedarf und eine strukturierte Roadmap zur Umsetzung.
Ja. Wir begleiten Unternehmen beim Aufbau oder der Weiterentwicklung eines Informationssicherheitsmanagementsystems (ISMS).
Dabei unterstützen wir unter anderem bei:
- Scope-Definition
- Governance-Strukturen
- Risikomanagement
- Richtlinienentwicklung
- Rollen- und Verantwortlichkeitsmodellen
- Auditvorbereitung
Ihr Nutzen: Ein strukturiertes ISMS, das regulatorische Anforderungen unterstützt und im Unternehmensalltag praktikabel umgesetzt werden kann.
Der Anforderungsworkshop bildet häufig den Einstieg in die Zusammenarbeit.
Gemeinsam klären wir:
- regulatorische Anforderungen
- organisatorische Rahmenbedingungen
- bestehende Sicherheitsmaßnahmen
- Ziele und Prioritäten
Ihr Nutzen: Sie erhalten eine erste fachliche Einordnung Ihrer Situation sowie konkrete Empfehlungen für sinnvolle nächste Schritte.
Ja. Nicht jedes Unternehmen startet bei null.
Viele Kunden verfügen bereits über:
- ein bestehendes ISMS
- etablierte Prozesse
- technische Sicherheitsmaßnahmen
- Audit-Erfahrung
Wir analysieren den aktuellen Stand, identifizieren Optimierungspotenziale und unterstützen bei der gezielten Weiterentwicklung.
Wir unterstützen Unternehmen von der Analyse und Konzeption bis zur organisatorischen und technischen Umsetzung. Dabei können Sie genau dort einsteigen, wo aktuell Unterstützung benötigt wird – von einzelnen Beratungsleistungen bis zur langfristigen Begleitung.
Ihr Nutzen: Verantwortlichkeiten, Kommunikationswege und Entscheidungsprozesse sind bereits vor einem Sicherheitsvorfall definiert und getestet.
Lassen Sie uns gemeinsam die nächsten Schritte definieren
Ob regulatorische Anforderungen, Auditvorhaben oder strategische Weiterentwicklung Ihrer Sicherheitsorganisation: Im Erstgespräch ordnen wir gemeinsam Ihre Situation ein und besprechen passende Handlungsoptionen.